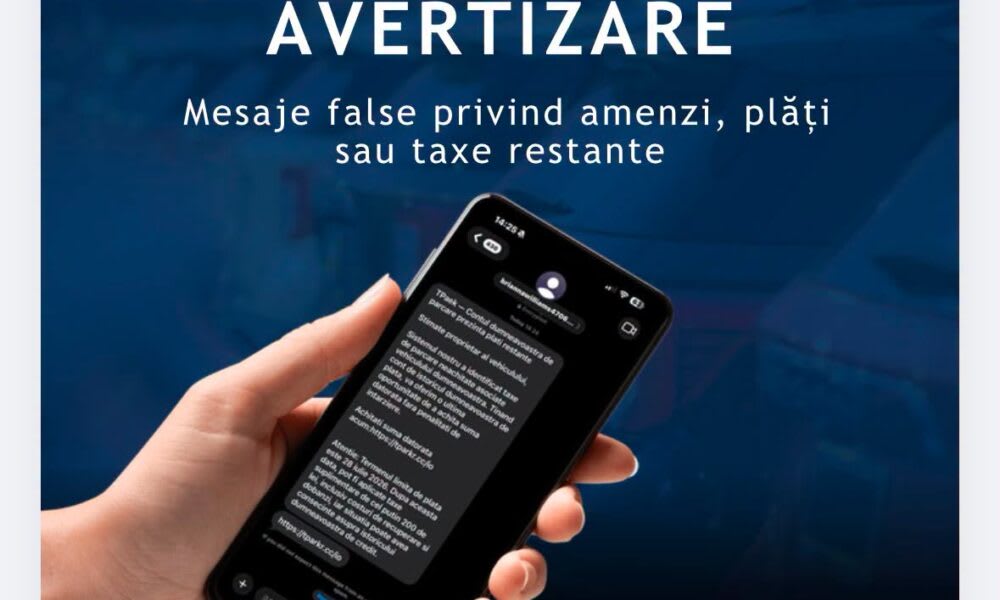
Sursă: Monitorulneamt.ro
O nouă tentativă de fraudă a fost semnalată, în care taxa de parcare este folosită ca pretext pentru a obține datele personale ale utilizatorilor prin SMS. Mesajul susține că destinatarul are plăți restante, dar linkul inclus conduce către o pagină controlată de atacatori, conform Directoratului Național de Securitate Cibernetică (DNSC).
Citește și: Laurențiu Dan Leoreanu transmite urări de Sfintei Cuvioase Parascheva
Mesajul fraudulos nu urmărește achitarea unei presupuse datorii, ci obținerea informațiilor personale și bancare ale victimei. DNSC a avertizat că atacatorii încearcă să convingă destinatarii să acceseze un link și să introducă informațiile solicitate pe o pagină creată special pentru fraudă.
Cum funcționează această tentativă de fraudă?
SMS-ul este conceput pentru a provoca teamă și a reduce timpul acordat verificării informațiilor. Inițial, destinatarului i se comunică existența unei datorii, iar ulterior i se promite că poate evita penalitățile dacă efectuează plata într-un termen foarte scurt.
- Mesajul combină amenințarea unor costuri suplimentare cu aparența unei ultime oportunități de rezolvare a situației.
- Victima este informată că are plăți restante în contul de parcare, fără detalii despre administratorul contului.
- Informațiile esențiale, precum numărul unei notificări sau locul parcării, lipsesc complet.
Consecințele accesării linkului fraudulos
În mesajul analizat de DNSC, termenul-limită pentru plată este 28 iulie 2026, iar destinatarul este avertizat că ar putea suporta taxe suplimentare de cel puțin 200 de lei. Aceste amenințări sunt menite să creeze panică și să determine victima să acționeze rapid, fără a verificat autenticitatea mesajului.
Linkul inclus în SMS conduce către o pagină controlată de atacatori, nu către o autoritate legitimă. Completarea datelor solicitate pe această pagină riscă să expună informațiile personale și datele cardului bancar ale victimei. Această schemă urmează un mecanism frecvent întâlnit în mesajele de tip phishing, provocând emoții puternice și impunând termene urgente.